

Pentru un operator de infrastructură critică, detectarea unui incident cibernetic este doar începutul problemei. Întrebările mai importante sunt dacă atacul a modificat comportamentul procesului fizic, ce echipamente au fost afectate, ce comenzi au circulat prin sistem și cât de repede poate operatorul limita incidentul și restabili funcționarea normală.
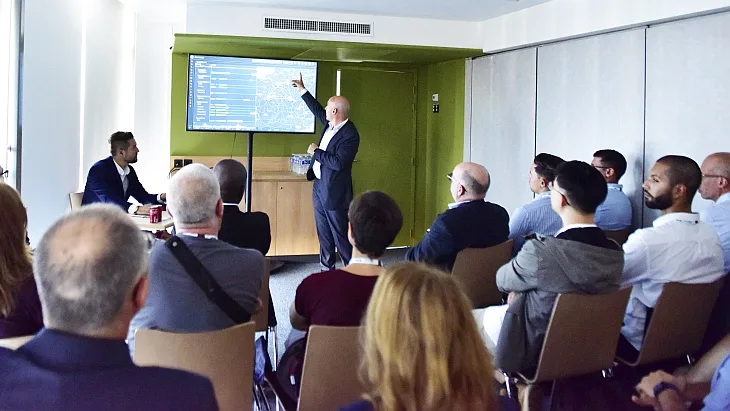
Distincția dintre detecția cibernetică și impactul operațional s-a aflat în centrul unui atelier Enevo desfășurat în cadrul CIGRE Paris Session 2026. Folosind arhitectura unei stații electrice și un atac simulat, discuția a vizat o problemă cheie pentru operatori: instrumentele de securitate pot genera sute de alerte, dar o organizație industrială trebuie, în cele din urmă, să înțeleagă atacul în contextul infrastructurii pe care încearcă să o protejeze. CIGRE Paris Session are loc în perioada 23-28 august la Palais des Congrès din Paris.
Mircea Stremțan, Director de vânzări SentryOT, Enevo Group a descris sucint ce înseamnă avertizarea timpurie în zona de tehnologie a operațională: “ai un eveniment cibernetic care se propagă prin rețea și are acest impact operațional.” O adresă IP suspectă, o autentificare neobișnuită sau un malware nu reprezintă consecința finală. Într-un sistem energetic, consecința poate fi o configurație modificată, o comandă de control neautorizată, un activ deconectat sau o întrerupere a procesului fizic.
Atacul simulat a început cu un dispozitiv conectat fizic la un switch din interiorul unei stații electrice, a continuat cu scanarea, încercări de utilizare a unor credențiale cunoscute și activitate asupra echipamentelor de control și a ajuns, în cele din urmă, la o stație de lucru de inginerie. Chestiunea critică a trecut de la alerte cibernetice la “S-a schimbat în vreun fel comportamentul infrastructurii mele? Atacul a avut succes? Au existat comenzi care s-au propagat către infrastructură și i-au perturbat funcționarea?”
În scenariu, comenzile neautorizate au ajuns în cele din urmă la echipamentele primare. Exemplul schimbă perspectiva asupra rezilienței cibernetice: un centru de operațiuni de securitate poate constata că există un atac, dar operatorul trebuie să vadă traseul de la accesul inițial, prin rețea, până la consecința operațională. Cu cât un incident cibernetic ajunge mai aproape de procesul fizic, cu atât alertele izolate devin mai puțin utile.
Eficientizarea bugetului de securitate cibernetică
Aceeași logică schimbă discuția economică despre securitatea cibernetică. Alexandru Suditu, Generar Manager SentryOT, a adus discuția către perspectiva persoanei care aprobă cheltuielile: “Sunt CFO-ul și am un buget foarte strict, resurse fixe și trebuie să investesc în securitate cibernetică. De ce o fac?”
Răspunsul nu poate fi acumularea de produse de securitate ca scop în sine. Cheltuielile pentru securitate cibernetică trebuie să susțină un obiectiv operațional: reducerea riscului, limitarea impactului financiar, susținerea conformării, accelerarea răspunsului la incidente și repunerea sistemelor în funcțiune. Provocarea este ca bugetul de securitate cibernetică să fie eficientizat pentru a asigura atât recuperarea, cât și conformarea la reglementările privind raportarea.
Companiile energetice pot avea deja firewall-uri, detecție la nivelul endpoint-urilor, monitorizarea rețelei și loguri provenite de la echipamentele de control, dar au în continuare nevoie să strîngă probe pe durata unei crize. Integrarea devine valoroasă atunci când reduce timpul necesar pentru a înțelege ce s-a întâmplat și ce trebuie făcut în continuare.
Mai întâi îți cunoști infrastructura
Atelierul a revenit în mod repetat la ideea de vizibilitate asupra activelor. “Reziliența cibernetică presupune să înțelegi care este infrastructura, ce monitorizezi și care sunt, de la bun început, vulnerabilitățile potențiale,” a spus unul dintre lectori.
Un inventar al activelor, în acest context, înseamnă mai mult decât un registru IT. Într-o stație electrică, operatorul poate avea nevoie de vizibilitate asupra echipamentelor primare, sistemelor de automatizare și telecontrol, RTU-urilor, echipamentelor asociate SCADA, switch-urilor de proces, stațiilor de lucru de inginerie și comunicațiilor dintre ele. Topologia contează deoarece două dispozitive cu aceeași vulnerabilitate tehnică nu implică neapărat același risc operațional.
O imagine utilă a infrastructurii include, prin urmare, ce echipamente există, unde sunt amplasate, cum comunică, ce sisteme le pot accesa, ce vulnerabilități sunt cunoscute și ce rol are efectiv echipamentul în procesul fizic. Informația susține prevenția, dar devine la fel de importantă în timpul unui incident, când investigatorii trebuie să înțeleagă cum se poate deplasa un atacator prin sistem.
Monitorizare și reacție, nu iluzia protecției pasive
Discuția a pus sub semnul întrebării un model în care securitatea cibernetică este tratată în principal ca un set de bariere în jurul unui sistem industrial. Firewall-urile, protecția endpoint-urilor, diodele de date și alte instrumente defensive rămân necesare, dar prezența lor nu poate fi tratată ca o garanție că infrastructura este sigură.
Alexandru Suditu s-a referit la două mituri. Primul este că o rețea industrială este izolată fizic. Mediile operaționale au în continuare contractori, lucrări de mentenanță, echipamente portabile și dispozitive care, la un moment dat, interacționează cu infrastructura protejată. A doua este că antivirusul sau un alt produs pentru endpoint-uri oferă o protecție suficientă. Concluzia a fost concisă: “întotdeauna trebuie să monitorizezi.” Extensia importantă este capacitatea de a reacționa imediat ce apare un comportament suspect. Măsurile preventive pot reduce suprafața de atac, dar reziliența depinde de ceea ce organizația poate vedea și face după ce o măsură de control a fost ocolită.
Zona de OT (Tehnologie operațională) complică și intervenția automată. Un sistem de securitate cibernetică nu poate bloca by default un flux de comunicații suspect fără să înțeleagă procesul industrial din spatele lui. Același traseu poate transporta o acțiune de control sau de siguranță necesară pentru protejarea instalației. Reacția necesită, prin urmare, context operațional și, în multe cazuri, decizia unui specialist calificat, mai degrabă decât un răspuns cibernetic automat.
Prioritizați vulnerabilitățile după consecințe, nu doar după scor
Vulnerabilitățile cunoscute reprezintă o altă zonă în care contextul operațional contează. Bazele de date publice pot arăta ce vulnerabilități sunt asociate unui activ, dar severitatea generică nu identifică neapărat cel mai important risc dintr-o anumită centrală sau instalație de rețea.
Experții au pledat pentru evaluarea unei vulnerabilități împreună cu rolul echipamentului, topologia rețelei, straturile de securitate pe care un atacator ar trebui să le depășească și impactul operațional potențial. O vulnerabilitate cu cea mai mare criticitate generică se poate afla pe un activ cu consecințe operaționale relativ mai reduse, în timp ce o vulnerabilitate cotată mai jos poate expune echipamente a căror defectare ar avea un impact mult mai mare asupra operațiunilor.
Managementul vulnerabilităților devine astfel un exercițiu de alocare a riscului. Pentru management, întrebarea practică nu este doar care vulnerabilități au cel mai mare scor, ci unde poți avea cea mai amplă reducere de expunere operațională și financiară, cu resursele limitate de securitate cibernetică.
Echipele de securitate cibernetică, rețea și operațiuni trebuie să folosească aceeași imagine
Odată ce apare un incident, niciun departament nu deține toate cunoștințele necesare pentru a-l rezolva. Atelierul a identificat nevoia de a reuni specialiștii în rețele și telecomunicații, echipele operaționale responsabile de SCADA, sistemele de protecție și control și personalul de securitate cibernetică care investighează incidentul.
Fiecare grup are nevoie de informații diferite. Specialiștii în rețelistică trebuie să înțeleagă cum a comunicat atacatorul prin switch-uri, firewall-uri și zone de securitate. Echipa de securitate cibernetică are nevoie de indicatori de compromitere, sistemele afectate și dovezi pentru investigație. Echipa operațională trebuie să știe asupra căror dispozitive s-a intervenit, ce comenzi au fost emise și dacă este necesară o intervenție fizică.
Cerința comună este înțelegerea situației. Răspunsul la incidente, în termenii folosiți în timpul discuției, înseamnă în mare măsură “facilitarea comunicării între toate părțile interesate și obținerea rapidă a unei imagini de ansamblu asupra situației.” O imagine comună îi ajută pe specialiști să decidă ce trebuie izolat, ce trebuie verificat și ce trebuie restabilit mai întâi.
Obiectivul nu este promisiunea că putem preveni orice atac. Este cunoașterea infrastructurii suficient de bine ca să recunoaștem comportamentele anormale, să conectăm evenimentul digital cu consecința sa operațională, să implicăm echipele potrivite în răspuns și să restabilim procesul fizic înainte ca un incident cibernetic să se transforme într-o criză operațională prelungită.
Despre Schneider Electric
Schneider Electric creează impact prin maximizarea valorii energiei și resurselor, conectând progresul cu sustenabilitatea. Suntem un lider global în electrificare, automatizare și digitalizare, oferind soluții IoT bazate pe AI pentru industrii inteligente, infrastructură, centre de date și clădiri.
Cu 150.000 de angajați în peste 100 de țări, promovăm diversitatea și inovarea. Schneider Electric România, cu 27 de ani de activitate și peste 300 de angajați, coordonează operațiuni în Armenia și Moldova și oferă suport în 17 limbi pentru 26 de țări prin Bucharest Hub.
