

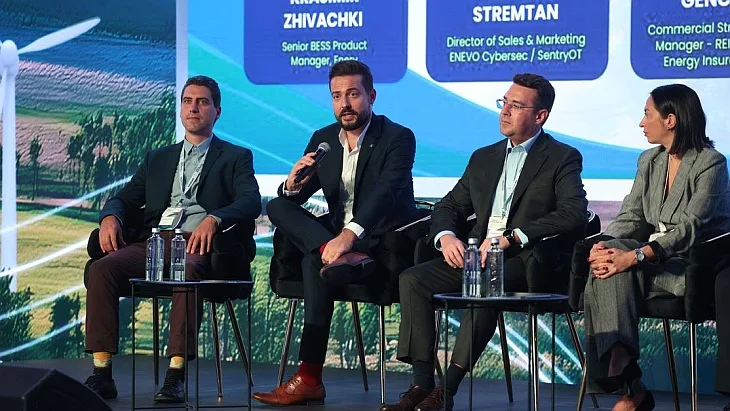
Obligațiile de securitate cibernetică din sectorul energetic nu ar trebui tratate ca un exercițiu separat de conformitate. Operatorii au nevoie de oameni, procese și capabilități tehnice care să le permită să detecteze un incident, să îi înțeleagă efectele asupra sistemelor operaționale și să intervină înainte ca un eveniment cibernetic să se transforme într-o întrerupere prelungită a procesului fizic, a declarat Mircea Stremțan, Director de Vânzări și Marketing la ENEVO Cybersec / SentryOT, în cadrul conferinței de lansare a Codului de Bune Practici în Energie Regenerabilă, ediția 2026, organizată de RWEA și RPIA.
Presiunea tot mai mare a reglementărilor, inclusiv cerințele NIS2, adaugă complexitate, însă provocarea practică este transformarea regulilor în capabilități care funcționează efectiv. „Am dezvoltat SentryOT, o platformă de securitate cibernetică dedicată sectorului energetic, care transpune cerințele NIS2 în capabilități de securitate concrete, de zi cu zi, precum vizibilitatea asupra mediului OT, detectarea timpurie a incidentelor, raportările impuse prin cadrul de reglementare și coordonarea echipelor de răspuns la incidente”, a spus Stremțan.
De la o alertă cibernetică la impactul operațional
Pentru un operator din energie, detectarea unei activități suspecte este doar începutul. Următorul pas este stabilirea modului în care evenimentul s-a propagat, a sistemelor IT și OT afectate și a eventualelor schimbări în comportamentul infrastructurii. Într-un mediu OT, consecința relevantă nu este simpla apariție a unei alerte, ci dacă au fost afectate configurații, comenzi, echipamente sau chiar procesul fizic.
Răspunsul trebuie să construiască o imagine cibernetică și operațională comună. Specialiștii în securitate cibernetică trebuie să înțeleagă compromiterea și să păstreze probele; echipele de rețelistică trebuie să limiteze atacul prin izolarea segmentelor și blocarea căilor de mișcare laterală; inginerii OT trebuie să stabilească dacă au fost afectate funcțiile critice pentru siguranță sau dacă procesul a fost compromis.
Succesiunea recomandată este una practică: detectarea și contextualizarea evenimentului, evaluarea impactului operațional, reunirea echipelor relevante, izolarea elementelor afectate acolo unde este necesar, investigarea incidentului și restaurarea funcțiilor critice în ordinea corectă. Documentarea și raportarea fac parte din același proces, nu dintr-un exercițiu separat, exclusiv de conformitate.
Tehnologie, procese și oameni
Stremțan a legat direct răspunsul tehnic de conformitate, argumentând că cele două trebuie gestionate împreună. Operatorii trebuie să facă față complexității tehnice a infrastructurii și, în același timp, să poată demonstra respectarea cerințelor de reglementare. Soluția potrivită depinde, așadar, de infrastructura operată de organizație, de riscurile cu care se confruntă și de capabilitățile pe care le are deja, nu de aplicarea aceluiași pachet de securitate cibernetică fiecărui activ.
Aceeași logică se aplică și înainte de apariția unui incident. Vizibilitatea asupra activelor operaționale, monitorizarea continuă și capacitatea de a identifica un comportament cibernetic și operațional anormal scurtează distanța dintre semnalul inițial și o decizie informată.
În cazul infrastructurii energetice critice, reziliența cibernetică este testată, în ultimă instanță, după ce ceva a mers prost: dacă operatorul poate înțelege rapid incidentul, poate coordona specialiștii potriviți, îi poate limita propagarea și poate restabili în siguranță procesul fizic. Conformitatea stabilește cerințele; pregătirea operațională arată dacă acestea funcționează atunci când este cu adevărat nevoie de ele.
Codul de Bune Practici în Energie Regenerabilă este o inițiativă RWEA și RPIA. Cea de-a treia ediție, realizată în 2026 cu implicarea Energynomics, a beneficiat de contribuția partenerilor AI Clearing, Alerion, CMS, DLA Piper, Enercon, Enery, ENEVO Group, Eximprod, GE Vernova, Monsson, Nordex, Nyerges and Partners, OX2, Parapet, Raiffeisen, REIB, Scatec, TDP, Vestas și Waldevar. Codul a fost lansat la 1 octombrie, în cadrul unei conferințe organizate la București, și este disponibil gratuit, inclusiv în format electronic.